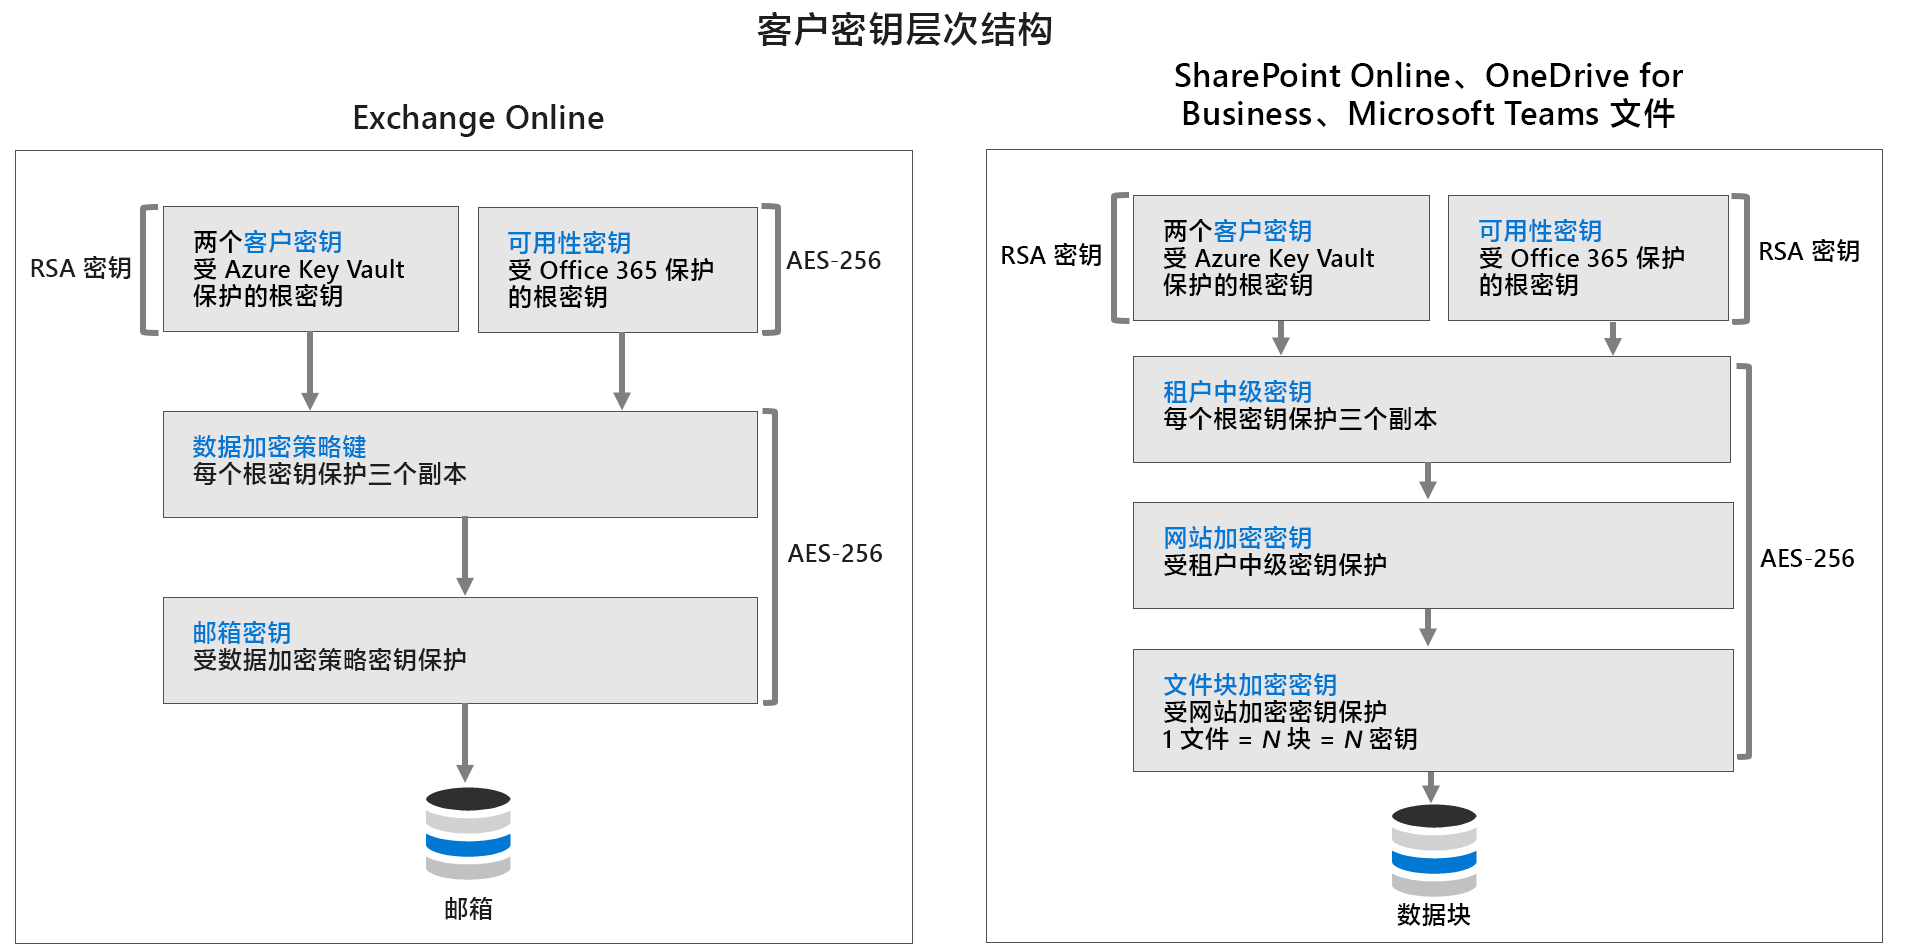
这张图片展示了 Microsoft 托管密钥层次结构(Microsoft Managed Key Hierarchy),主要解释了 Microsoft 365 中的两项核心服务——Exchange Online(邮件服务)和 SharePoint Online/OneDrive/Teams(文件存储服务)——是如何通过多层加密来保护数据的。
核心思想是:分层加密(Key Hierarchy)。即用上层密钥保护下层密钥,最终用最底层的密钥加密用户数据。这样即使某一层密钥泄露,也不会直接导致数据被解密,提高了安全性。
以下是详细的图文讲解:
1. 左侧:Exchange Online(邮件服务)
这部分展示了电子邮件数据的加密流程。
-
最顶层(根密钥层 - RSA 密钥):
- 这里有两个并行的根密钥来源:
- 两个 Microsoft 托管密钥:这些是受 Azure 密钥保管库(Azure Key Vault) 保护的根密钥。这是硬件安全模块(HSM)级别的保护。
- 可用性密钥:受 Office 365 保护的根密钥。
- 作用:这些根密钥使用 RSA 算法。
- 向下作用:它们用来保护下一层的“数据加密策略密钥”。
- 这里有两个并行的根密钥来源:
-
中间层(数据加密策略密钥):
- 这里包含 数据加密策略密钥。
- 特点:每个根密钥会保护三个副本(为了冗余和高可用性)。
- 算法:这层使用 AES-256 加密。
- 向下作用:用来保护最底层的“邮箱密钥”。
-
最底层(邮箱密钥):
- 这里包含 邮箱密钥。
- 特点:受上层的数据加密策略密钥保护。
- 向下作用:最终用来加密存储在后端数据库中的 邮箱(Mailbox) 数据。
2. 右侧:SharePoint Online、OneDrive for Business、Microsoft Teams 文件
这部分展示了文件存储数据的加密流程。
-
最顶层(SQL 透明数据加密 - TDE):
- 这一层使用 SQL 透明数据加密(TDE)。
- 特点:使用的是 Azure SQL 加密的 SQL 数据库。
- 作用:保护存储这些密钥的数据库本身。如果数据库文件被盗,没有 TDE 密钥也无法读取内容。
-
中间层(文件区块加密密钥):
- 这里包含 文件区块加密密钥。
- 特点:
- 1 文件 = N 个区块 = N 个密钥:这意味着每个文件都被切分成多个块,每个块都有自己独立的密钥。这种设计使得即使一个密钥泄露,也只能解密文件的一小部分,且能提高大文件的处理效率。
- 存储位置:这些文件区块加密密钥存储在 SQL 数据库中(受 TDE 保护)。
- 算法:这层使用 AES-256 加密。
- 向下作用:用来加密实际的 数据块(Data Blocks)。
-
最底层(数据块):
- 这是实际存储文件内容的物理位置。
- 它是通过上层的“文件区块加密密钥”进行加密的。
总结与核心要点
- 分层保护:无论是邮件还是文件,都不是直接用一把钥匙锁死,而是层层嵌套。根密钥(RSA)保护策略密钥,策略密钥保护数据密钥,数据密钥保护实际数据。
- 算法差异:
- RSA:用于最顶层的根密钥(非对称加密,安全性极高,适合密钥交换和签名)。
- AES-256:用于实际数据加密(对称加密,速度快,适合大量数据)。
- 数据颗粒度:
- 邮件系统:以“邮箱”为单位进行加密(每个邮箱有独立的密钥)。
- 文件系统:以“文件区块”为单位进行加密(每个文件甚至文件的每一块都有独立密钥),颗粒度更细。
- 信任根:左侧依赖 Azure Key Vault,右侧依赖 Azure SQL TDE,这些都是微软云基础设施中高度安全的组件。
这张图旨在向企业客户证明,微软在云端存储数据时采取了极其严密的加密措施,确保数据在静态存储时的机密性和完整性。



发表评论